turtorial cara membuat inject all operator lengkap
buat mempermudah agan agan yang mau belajar membuat inject langsung aja nihh pake delphii jangan bosan yahh bacanya ,kuncinya cuma terus berusaha :) langsung aja nih daritadi ane pegel ngedit gambar dan edit sana edit sini -_-
atau unduh versi microsof office wordnya terserah hhe :)
diskusi di
game over hacking
1. Buka software delphi 7
2. pada halaman form tambahin beberapa komponen :
2 buah Tombol Button letaknya ada di Menu Komponen
standard nantinyaakan di gunaya untuk memutus dan menyambungkan koneksi injeknya.bingung? nih gambarnya supaya lebih ngerti :
3.tambahin lagi 1 komponen
PortTCP, letaknya ada di menu
Indy
Server Gunanya untuk sinkorn koneksi ke internet bingung juga? nih screen shotnya :
4.setelah itu kembaali ke menu
standar lalu tambahin
- 2 komponen
memo (untuk
mengetahui respon log dari hasil kerja Injek yang kamu buat)
- 3 Buah
komponen
Edit ( masih di area menu standard untuk proxy ,litsen ,port )
- 5 buah komponen
Label (nantinya buat memasang keterangan supaya ga pusing)
5. Selanjutnya kamu seting nama komponen yang kamu siapin tadi :
Caranya
Klik satu kali pada komponen Button1, nahdi area windows Object
Inspector ubah kolom caption menjadi nama Play , Dan komponen Button2
ubah captionnya menjadi Stop:
6. ubah nama namanya
-Label1 ubah Captionnya menjadi : Proxy
-Label2 Jadi : Listen
-Label3
jadi : Port
-Label4 Jadi : Request
-Label6 jadi :
Respons.
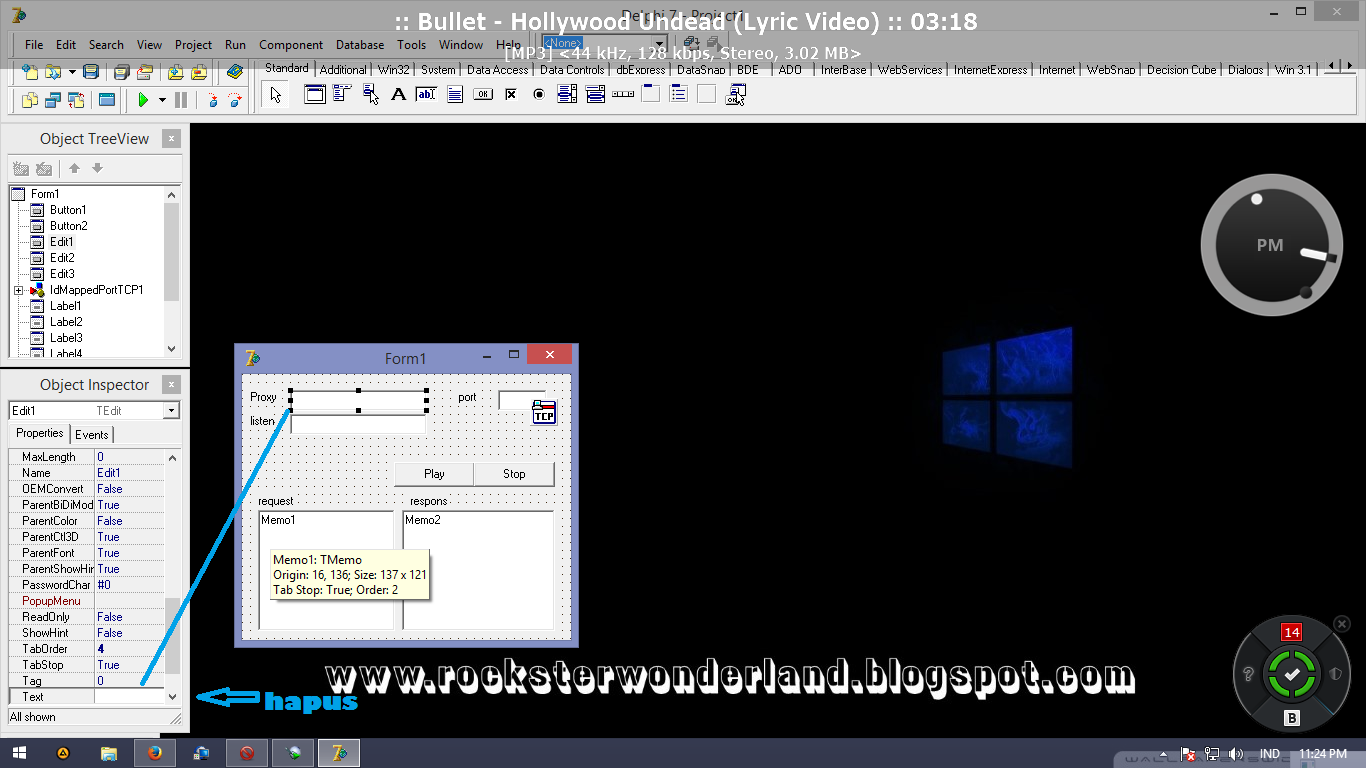
7. udah itu Klik satu kali Edit1 dan di area windows
Object Inspector pada properti Text, Delet Tulisan Edit1, begitu juga
pada komponen Edit2, dan Edit3 bingung nih coba liat ssnya:
8. Selanjutnyaudah itu Klik komponen memo, di windows Object Inspector area
properti cari menu Lines dan klik tombol yang ada gambar tiga titiknya
lalu hapus tulisan Memo pada Windows String Lines Editor lalu klik OK,
dan Lakukan juga pada Komponen Memo2, biar lebih jelas dan sebenernya sederhana bangett :D lihat aja gambar di bawah
ini:
9. nah setelah itu ,ane saranin buat di save dulu tuh projectnya ,caranya klik Menu File lalu pilih save all dan simpen di tempat yang kamu mau dalam satu polder (supaya gampang) namanya juga ane saranin jangan dulu di ganti (tar bingung ) :D
10. udah itu kamu isi source kode buat menjalankan program biar bisa berpungsi dengan baik, caranya sebagai berikut:
Doble klik pada komponen Button Play dan masukan kode di bawah ini pada area Unit1 pas di bawah begin:
Lihat contoh gambarnya:
11. doble klik juga Button Stop lalu isiin isikan Source ini :
gambarnya supaya gak bingung :
12. udah itu Klik satu kali komponen TCP dan di windows Object
Inspector pilih tab Events dan cari menu onExecute lalu doble klik pada
area tersebut dan lihat pada area Unit1 lalu masukan kode berikut:
Kode ini isikan di bawah
prosedur:
liat gambarnya supaya gak bingung nih :
Keterangan:
Pada Kode Projek yang ini (payload):
Send := 'metodeKAMU http://BugKAMU/ HTTP/1.1' + #10#13 + 'Host : HostKamu' + #10#13;
Ada
tulisan metodeKAMU
harus kamu ganti dengan metode pengiriman yang
sesuai biar injek ini bisa bekerja, adapun kode yang bisa kamu masukan
ada beberapa pilihan, di antaranya yaitu (Pilih salah satu yang cocok):
GET, GETS, HEAD, POST, PUT, DELET, OPTION, TRACE, CONNECT, MOVE, JEFF, dan PROPFIND.
Dan
pada tulisan BugKamu ini di isi sesuai dengan bug oprator masing
masing, tergantung Sim Card apa yang kamu gunakan .Begitu juga pada tulisan HostKamu Ini di isi dengan bug opsel.
Catatan:
Di
sini ane ga memberikan kode payload yang bisa langsung konek,
bukannya pelit tetapi ini metode untuk pembelajaran kita agar kita bisa
belajar memahami pembuatan injekan. Mari kita sama sama belajar. tapi kalo tetep ngotot :v ane udah post sorcut code inject indosat corpse v3,itu kode pay loadnya udah terbukti works :)
diskusi di
game over hacking
lanjutt
13. Masih di area windows Object Inspector pada tab Events, cari menu
OnOutboundData dan dobel klik di kolom tersebut lalu masukan kode ini di
bawah begin:
liat gambar screen shotnya :
Nah sampai tahap ini, pemrograman simple injekan telah selesai,
tinggal kita save datanya di menu File pilih save all lagi. Untuk
mengetahui kode projekan kita sudah benar atau belum (error kode) kita
coba jalankan, caranya : tekan tombol Run atau di keyboard tekan F9.
Cari menu Projek dan pilih menu Build Project1
Lalu buka folder di mana kamu save projekan kamu pda langkah yang
telah aku ceritakan sebelumnya di atas(Inget kan kamu nyimpennya di
folder mana).
Oke Cukup Sekian Tutorial dari Saya
Selamat berexperimen..
diskusi di
game over hacking
ttambahann...proxy operator nnya
-XL : 202.152.240.50
-Three : 10.4.0.10
-Telkomsel : 10.1.89.130
-Indosat : 10.19.19.19
-Axis : 10.8.3.8
-Smartfren : 10.17.27.250
XL
proxy = 202.152.240.50
port = 8080
ISAT
proxy = 10.19.19.19
proxy = 8080
SMART
proxy = 10.17.27.250
port = 8080
THREE
proxy = 10.4.0.10
port = 3128
AXIS
Proxy = 10.8.3.8
Port = 8080
TSEL
proxy = 10.1.89.130
proxy = 8000
Ingatlah kita itu bisa dan sukses karena bantuan orang lain, Apabila
kamu udah mengetahui banyak hal apapun itu, jangan pernah untuk
menyombongkan diri dengan sesuatu yang telah kamu dapatkan, jangan
pernah menutup informasi yang telah kamu dapatkan pada orang lain , Karena kamu mampu begitu karena orang
lain juga.
Untuk urusan payload, berikan gambarannya saja, jangan meberikan
payload yang udah jadi secara gamblang, dengan tujuan agar teman yang
lain ikut berpikir dan belajar, tidak mengandalkan COPAS semata.
mari kita sama sama belajar :D
pembaca yang baik adalah yang berkomentar meski hanya
"TERIMA KASIH"
YANG NGE KLIK IKLAN ,SEMOGA REZEKINYA DI LANCARIN ,AMIN :)
makasih udah berkunjung ke rockster wonderland


 gambarnya kurang jelas? follow @rocksterwonder